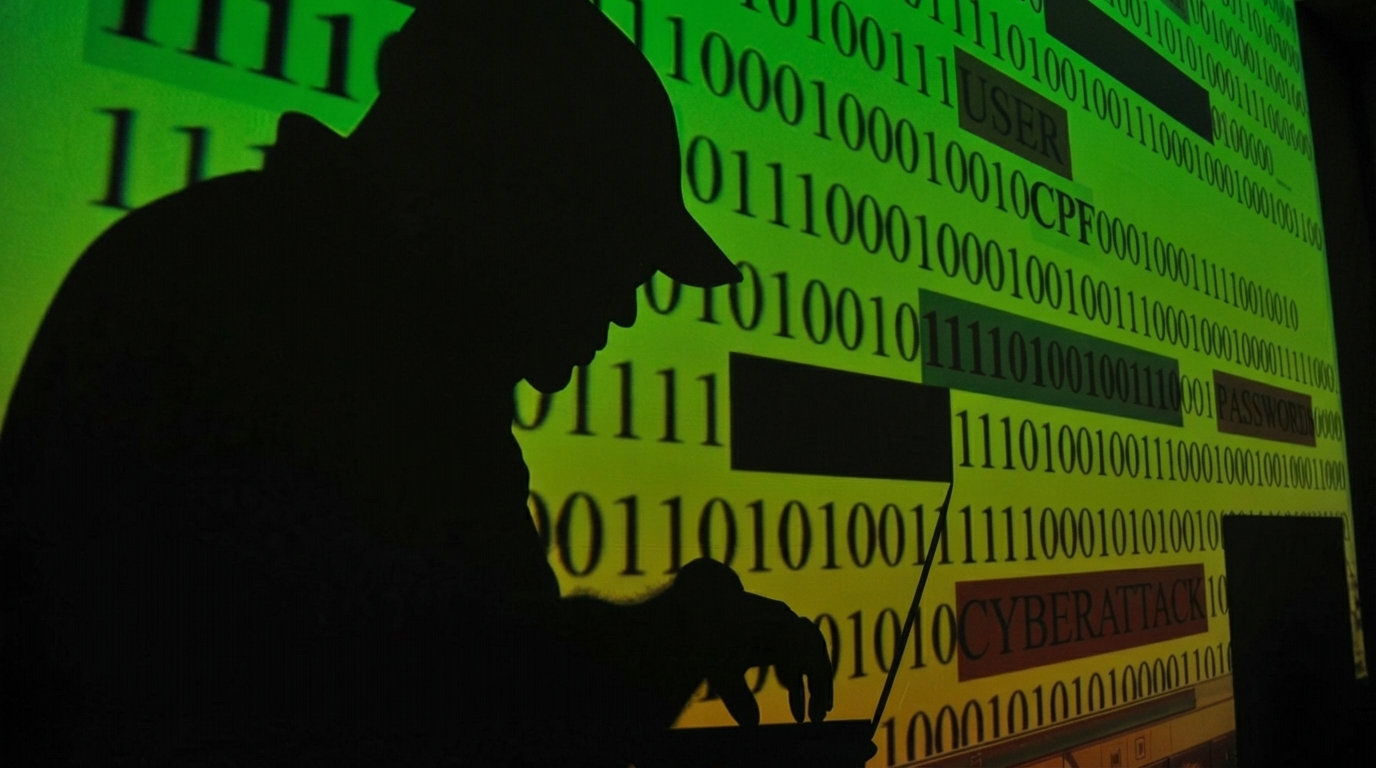
A expansão do uso de tecnologias de videomonitoramento e inteligência artificial (IA) pelas forças de segurança pública no Brasil tem se intensificado na busca por soluções mais eficientes contra a criminalidade — com largo apoio da população, como mostra pesquisa AtlasIntel recente: no Paraná, nove entre cada dez pessoas apoiam o uso de mais IA e tecnologia no combate ao ao crime.Esse avanço, no entanto, esbarra em um debate central: como combater o crime de forma tecnológica sem comprometer a privacidade, as liberdades individuais, os preceitos constitucionais e a proteção dos dados dos cidadãos.A discussão ganha ainda mais urgência após recentes episódios de vazamentos de dados e credenciais ligados a grandes redes de monitoramento, como o programa “Smart Sampa” na cidade de São Paulo, reacendendo alertas sobre a segurança da informação, a regulação do setor e os vazios legislativos deixados pela pendência da chamada Lei Geral de Proteção de Dados (LGPD) Penal.O mestre em Direito e especialista em Inteligência Artificial Jurídica Túlio Silveira aponta que a lógica institucional brasileira em meio a essa transformação digital costuma ser invertida no setor. “No Brasil, muitas vezes, a ordem está invertida: o município compra o sistema, instala as câmeras e só depois pensa nas regras”, afirma.”Eu faria o contrário. Antes de ligar a primeira câmera com reconhecimento facial, o gestor precisa ter por escrito qual problema quer resolver, que dados vai coletar, por quanto tempo vai guardá-los, quem pode acessar e como o cidadão faz para contestar um erro”, aponta ele.Silveira destaca também a necessidade de que todo alerta gerado por IA passe obrigatoriamente pela validação de um operador humano capacitado. Para o especialista, a fiscalização deve ir além da contagem de prisões.No aspecto técnico e jurídico, Silveira e o especialista em Direito Digital e Segurança, Marco Aurélio Fernandes, convergem ao alertar que a LGPD classifica a biometria como dado sensível e que a exceção prevista para a segurança pública na legislação não constitui um cheque em branco para vigilância indiscriminada.Fernandes reforça que a arquitetura dos sistemas precisa ser rigorosamente planejada para evitar históricos permanentes de deslocamento da população. “A tecnologia deve vir depois da definição do problema público e da justificativa jurídica, não o contrário”, defende.”Antes de instalar ou expandir um sistema, o poder público precisa demonstrar que a medida é necessária e proporcional, delimitar sua finalidade, o território e as situações de uso, quem poderá acessar os dados e por quanto tempo eles serão guardados”, destaca o especialista.Ele acrescenta que, diante de episódios recentes de exposição de credenciais e planilhas confidenciais de cibersegurança ocorridos em São Paulo, a prevenção exige o endurecimento de controles internos e externos, como autenticação multifator resistente a phishing, privilégio mínimo de acesso por função, registros imutáveis e auditorias independentes antes e durante a operação.VEJA TAMBÉM:Com câmeras inteligentes e IA, cidade brasileira registra menos crimes e dobra elucidação de ocorrênciasProteção robusta contra ameaças internas e externas Em contrapartida, sob a perspectiva de quem desenvolve e fornece as soluções tecnológicas para o setor público, David Peixoto, diretor-executivo e cofundador da Pax — empresa de IA voltada à segurança pública —, detalha que a construção de plataformas modernas exige camadas robustas de proteção nativa contra ameaças internas e externas.Segundo ele, a engenharia de segurança deve contemplar barreiras rigorosas de acesso e conformidade com padrões globais. “A gente construiu um produto com a segurança na sua essência”, diz Peixoto.”Desde o começo temos um time de engenharia de contrainteligência. A primeira camada de segurança necessária que oferecemos é contra acessos externos indevidos”, ressalta ele. “A gente tem algumas coisas que são superimportantes: dupla verificação desde o início, trocas de senhas diárias, acesso compartimentado mínimo, ou seja, cada usuário tem acesso apenas ao definido previamente e necessário para as suas funções, dentre outras funcionalidades de proteção”, acrescenta.Peixoto ressalta que o ecossistema tecnológico contemporâneo também foca na rastreabilidade e na governança corporativa e institucional para evitar abusos por parte de quem possui credenciais legítimas de operação. “A segunda coisa é que mesmo quem tem legítimo acesso, tem tudo registrado”, afirma.”Os passos de todos os usuários dentro da plataforma são registrados, imutáveis e auditáveis. Isso significa que é um produto muito ruim para quem quiser fazer uso indevido. Qualquer atividade que levante suspeita e não seja associada a um flagrante, a uma investigação em andamento, gera um alerta e essa pessoa vai responder por isso se o mau uso for confirmado”, explica o diretor-executivo da Pax.
IA contra o crime requer cuidado redobrado em torno de dados sensíveis