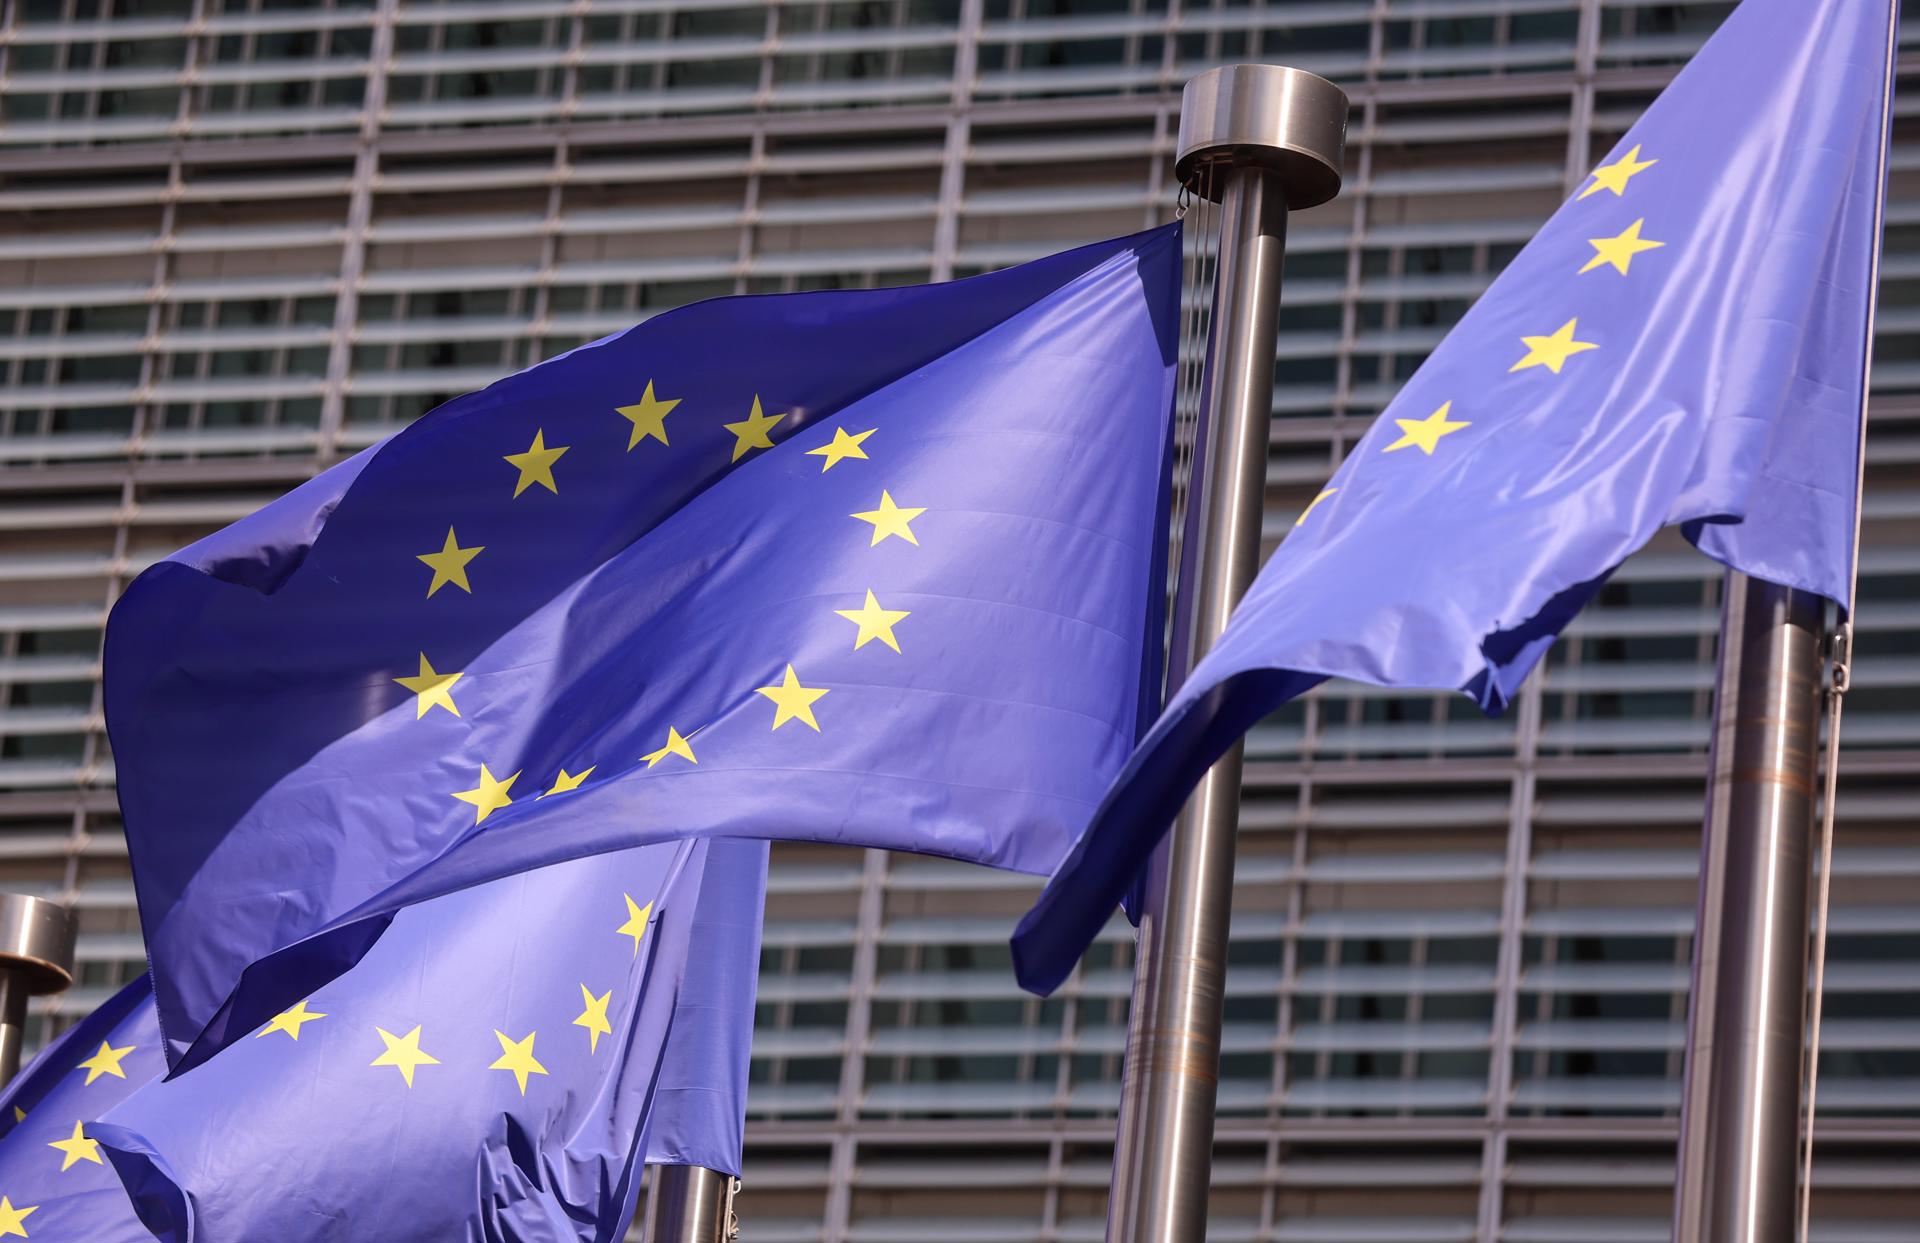
A Comissão Europeia, braço executivo da União Europeia (UE), confirmou nesta quinta-feira (19) que foi alvo de um ataque cibernético realizado com o auxílio de ferramentas de inteligência artificial (IA). A invasão teria ocorrido em outubro e afetou sistemas internos da instituição, incluindo serviços utilizados por funcionários para consultar salários, registrar horários de trabalho e solicitar reembolsos de serviços médicos.O ataque foi identificado no dia 22 de outubro e confirmado quatro dias depois, mas só se tornou público nesta quinta-feira, após uma reportagem do jornal Politico. Segundo o veículo, a operação teria durado pelo menos dez dias e pode ter comprometido uma grande quantidade de dados pessoais.A Comissão Europeia informou que retirou temporariamente do ar diversos sistemas para impedir novos acessos não autorizados.”Como medida de proteção e prevenção, retiramos temporariamente do ar vários aplicativos, e a maioria deles já foi restaurada”, afirmou Thomas Regnier, porta-voz da Comissão Europeia, durante uma entrevista coletiva em Bruxelas.Regnier confirmou que os responsáveis utilizaram ferramentas de inteligência artificial durante a operação. Segundo ele, tecnologias desenvolvidas para identificar falhas de segurança em sistemas podem ser exploradas por criminosos para descobrir vulnerabilidades e facilitar invasões.De acordo com o Politico, os investigadores do caso identificaram que os responsáveis pelo ataque utilizaram o ARTEX, uma ferramenta de código aberto que usa inteligência artificial para encontrar brechas de segurança em redes de computadores e aplicativos, facilitando a invasão dos sistemas europeus. As autoridades ainda não informaram qual falha foi explorada pelos invasores.Apesar da suspeita de vazamento de informações pessoais, a Comissão Europeia afirmou que, até o momento, não encontrou evidências de uma violação de dados que tenha atingido seus funcionários de maneira generalizada.A investigação do ataque continua em andamento, com a participação da equipe de segurança cibernética das instituições europeias, conhecida como CERT-EU.Questionado sobre a demora para divulgar o incidente, Regnier afirmou que a Comissão não tentou esconder o ataque e que a divulgação antecipada das medidas de segurança poderia comprometer a eficácia da investigação do caso.
UE diz ter sido alvo de ataque cibernético com uso de IA